
Хакери ја искористиле ранливоста во Cisco SD-WAN за да постават малициозен софтвер наменет за кражба на клучеви за шифрирање
Објавено: 29.10.2026
Хакери ја искористиле критична ранливост во Cisco Catalyst SD-WAN, која била поправена во февруари, за да постават специјално изработен малициозен софтвер во системите што ја контролираат SD-WAN-мрежата на една организација.
Малициозниот софтвер, наречен KeyDrift, е дизајниран да ги копира клучевите што се користат за шифрирање на сообраќајот меѓу различните локации и да ги зачувува за подоцнежна употреба, соопшти Cisco Talos на 28 октомври. Talos ги опишува нападите како историски, но не наведува кога точно се случиле ниту дали некои од клучевите биле испратени до напаѓачите.
Ранливоста е означена како CVE-2026-20127 и има CVSS-оценка 10.0. Таа му овозможува на оддалечен напаѓач, без автентикација, да ја заобиколи проверката на идентитетот и да добие административни привилегии на овие контролни системи. На контролер, напаѓачот може да се најави како внатрешна сметка со високи привилегии, но не и како root-корисник.
Кога Cisco ја објави ранливоста во февруари, Talos започна да ги следи нападите под ознаката UAT-8616. Станува збор за група поврзани активности за кои Talos наведува дека започнале најдоцна во 2023 година.
Во традиционалниот механизам за размена на клучеви на Cisco, секој SD-WAN-рутер периодично генерира AES-клуч за својот сообраќај и го испраќа до Catalyst SD-WAN Controller (порано наречен vSmart). Контролерот потоа ги проследува клучевите до другите рутери.
Процесот на контролерот наречен vdaemon ги управува шифрираните контролни конекции преку кои се пренесуваат овие клучеви.
На компромитиран контролер, компонента на KeyDrift наречена LittleFilch се поврзува со процесот vdaemon и ги чита контролните пораки откако ќе бидат дешифрирани. За однапред одредена листа на гранични рутери, таа ги извлекува нивните IP-адреси и поле со должина од 32 бајти. Talos проценува дека тоа поле ги содржи материјалите за AES-256-клучевите што контролерот ги разменува меѓу рутерите.
LittleFilch ги шифрира собраните податоци со RSA и ги запишува во датотека. Потоа може да ги испрати преку UDP до адреса наведена во датотека со поставки, која ја брише откако ќе ја прочита. Talos не успеал да ја пронајде и обнови таа датотека со поставки.
Групата што стои зад KeyDrift, која Talos ја следи под ознаката UAT-11473, ги таргетирала вселенските и сателитските услуги, одбранбената и воздухопловната технологија, како и истражувачките организации што се занимаваат со јавни политики.
Инфраструктурата на групата „во значителна мера се преклопува“ со онаа на Silent Train, проценува Talos со висок степен на сигурност.
Silent Train е називот што истражувачкиот тим Black Lotus Labs на компанијата Lumen го користи за мрежа од компромитирани уреди во мали канцеларии и домашни канцеларии, IoT-уреди и деловни уреди.
Според Lumen, групата Volt Typhoon ја користела оваа мрежа за прикривање на своите активности. Во 2024 година, CISA, NSA и FBI соопштија дека Volt Typhoon е кинеска кибер-група спонзорирана од државата.
Talos ја поврзува групата UAT-11473 со Volt Typhoon единствено врз основа на преклопувањето на инфраструктурата. Не наведува дека станува збор за иста група, ниту објаснува каква е врската меѓу UAT-11473 и UAT-8616, групата активности за која известуваше во февруари.
Одделно, Lumen соопшти на 28 октомври дека Volt Typhoon ја експлоатирала ранливоста CVE-2026-20127 најдоцна до крајот на 2025 година и продолжила да ја користи и по објавувањето на ранливоста од страна на Cisco во февруари. Lumen не ја поврзува оваа активност со малициозниот софтвер KeyDrift.
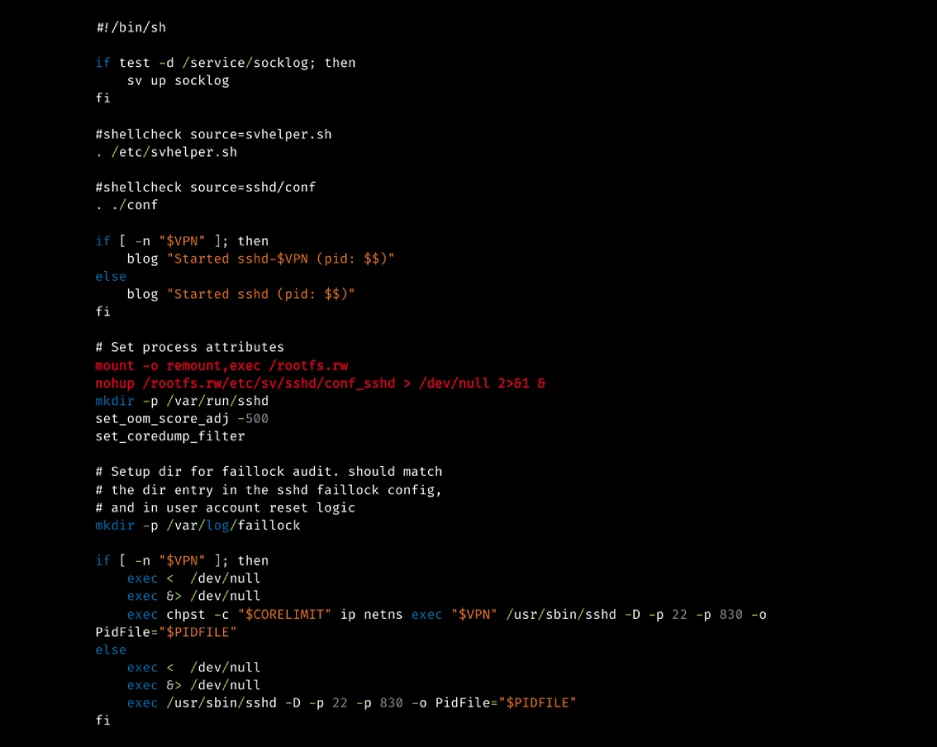
Според Talos, KeyDrift првенствено се активира преку изменети runit-скрипти, кои уредите Cisco SD-WAN ги користат за стартување на своите услуги.
Во една од верзиите, скриптата за SSH-услугата најпрво стартува скрипта за вчитување наречена conf_sshd, пред да го активира вистинскиот SSH-сервер. Скриптата conf_sshd ги запишува идентификаторите на процесите (PID) на vdaemon во датотека, а алатката наречена rsshd го вметнува главниот модул на KeyDrift, PolyFlame, во секој од тие процеси.
PolyFlame работи во меморијата, во рамките на процесот vdaemon. Може да функционира како задна врата слична на TinyShell, која извршува команди и чита и запишува датотеки, или како посредник што проследува команди меѓу својот команден сервер и други машини.
Алатката е дизајнирана да прима команди преку контролниот сообраќај на SD-WAN, а анализираните примероци не содржеле однапред зададена адреса на серверот.
На компромитиран Validator, порано познат како vBond, лажна услуга aaamgr, сместена во /etc/sv/aaamgr/, извршува спакуван механизам за вчитување наречен aaamgrd, кој го дешифрира и извршува PolyFlame. Вистинската компонента aaamgr на Cisco е Python-пакет и вообичаено не работи како компајлирана услуга.
Постојат и знаци на манипулација со временските ознаки на датотеките (timestomping). Командите што ги извршувала групата ги копирале временските ознаки и дозволите од постојните датотеки врз сопствените датотеки на напаѓачите, со цел да ја прикријат нивната активност.
Засегнати верзии и безбедносни исправки
Ранливоста CVE-2026-20127 ги засега следниве компоненти на Cisco Catalyst SD-WAN, без оглед на нивната конфигурација:
- Controller (порано vSmart)
- Manager (порано vManage)
- Validator (порано vBond)
Засегнати се системите инсталирани локално во инфраструктурата на организациите (on-premises), како и облачните SD-WAN-решенија хостирани од Cisco, вклучувајќи ги околините Cisco Managed и FedRAMP.
Cisco го додал Validator во своето безбедносно известување на 16 јуни.
Cisco соопштува дека е запознаен со ограничен број случаи на експлоатација на оваа ранливост. Не постои привремено решение за нејзино заобиколување, а првите верзии во кои ранливоста е поправена се:
| Release train | First fixed release |
|---|---|
| Earlier than 20.9 | Migrate to a fixed release |
| 20.9 | 20.9.8.2 |
| 20.11 | 20.12.6.1 |
| 20.12 | 20.12.5.3 or 20.12.6.1 |
| 20.13 | 20.15.4.2 |
| 20.14 | 20.15.4.2 |
| 20.15 | 20.15.4.2 |
| 20.16 | 20.18.2.1 |
| 20.18 | 20.18.2.1 |
Изданијата постари од 20.9, како и гранките 20.11, 20.13, 20.14 и 20.16, го достигнале крајот на периодот за софтверско одржување.
Додека не можат да извршат надградба, корисниците со локално инсталирани системи можат да го ограничат пристапот до портите 22 и 830 само на IP-адресите на познатите контролери и другите познати системи. Cisco наведува дека оваа мерка функционирала во тест-околина, но препорачува корисниците да проверат колку е ефикасна во нивните сопствени мрежи. Ваквите ограничувања веќе се применуваат во облачните SD-WAN-околини што ги хостира Cisco.
Блокирањето на портите не го отстранува малициозниот софтвер што веќе се наоѓа на уредот.
Проверка за присуство на KeyDrift
Talos им препорачува на организациите да ги инсталираат безбедносните исправки на Cisco, да го следат упатството на Cisco за зајакнување на безбедноста на Catalyst SD-WAN и да внимаваат на знаци на активности по компромитирањето на системот.
Организациите што ќе откријат такви знаци треба да започнат постапка за одговор на безбедносен инцидент и можат да побараат помош од Центарот за техничка поддршка на Cisco (TAC).
Оваа препорака не појаснува дали надградбата го отстранува KeyDrift од уред што веќе бил компромитиран, ниту дали е потребно да се заменат клучевите за шифрирање.
Во упатството за отстранување на последиците од ранливоста, објавено од Cisco во февруари, се предупредува дека и по надградбата можеби ќе останат „постојни експлоити кои сè уште се активни“.
KeyDrift ги користи следниве датотеки и локации, од кои некои се наведени само според името:
- Датотека: скриптата
runвоetc/sv/sshd/, изменета за да ја стартуваconf_sshd. - Директориум:
/etc/sv/aaamgr/— лажна услуга на компромитиран Validator. - Датотека:
aaamgrd— спакуваниот механизам за вчитување. - Датотека:
conf_sshd— скриптата за вчитување. - Датотека:
rsshd— алатката за вметнување код во процесите. - Датотека:
libdssl.so— компонентата PolyFlame. - Датотека:
libcommon.so— компонентата LittleFilch. - Датотека:
/tmp/system-vdaemon— списокот со идентификатори на процесите наvdaemon. - Датотека:
/var/tmp/vdaemon.bin— шифрираните записи на LittleFilch. - Датотека:
/var/tmp/vdaemon.conf— поставките на LittleFilch за испраќање податоци, кои се бришат по читањето.
Извештајот на Talos не содржи список со хеш-вредности на датотеки, IP-адреси или домени поврзани со KeyDrift.
Talos објавил Snort-правила на 28 октомври, кои бараат влезни командно-контролни конекции поврзани со KeyDrift. За Snort 2 се наменети правилата од 67387 до 67416, а за Snort 3 — правилата од 7:44 до 7:73.
Правилата 65938 и 65958, кои веќе биле достапни, ја покриваат самата ранливост CVE-2026-20127.
Во ажурирањето на правилата од 28 октомври, правилата за Snort 2 се наведени како стандардно оневозможени. Затоа, корисниците на платениот Snort Subscriber сет мора рачно да ги активираат. За правилата на Snort 3 не е наведена стандардна состојба.
За да проверат дали ранливоста била експлоатирана, Cisco им препорачува на администраторите да ја прегледаат датотеката /var/log/auth.log и да бараат записи со текстот Accepted publickey for vmanage-admin што доаѓаат од непознати IP-адреси.
Пред да отворат барање за поддршка до TAC, корисниците треба да ја извршат командата request admin-tech на секоја контролна компонента.
Упатството за отстранување на последиците од ранливоста дополнително препорачува повторна проверка на овие admin-tech-датотеки со функцијата Check Bug Applicability на страницата Bug Search Tool, за грешката со ознака CSCws52722.
За американските федерални цивилни агенции, вонредната директива на CISA од 25 февруари ги утврдува задолжителните постапки доколку се открие компромитирање на root-сметка.
Агенциите мора да го пријават инцидентот до CISA, да постават нови инстанци на Manager, Controller и Validator од закрпени слики и да ги префрлат своите гранични рутери на новите системи.
Извори:
- The Hacker News – Hackers Exploited Cisco SD-WAN Flaw to Plant Malware Built to Steal Encryption Keys The Hacker News