MKD-CIRT · Вести

Вести

Актуелни сајбер закани, активно злоупотребувани ранливости, безбедносни поправки и соопштенија од MKD-CIRT.

1114објавени вести
16.11.2026

SANSAR: малициозен софтвер за копање криптовалути на Linux користи изменета библиотека на NVIDIA за прикривање на активноста на графичкиот процесор

Кластер на финансиски мотивирани заканувачки активности, следен под ознаката REF3364, е поврзан со операција за копање криптовалути насочена кон Linux, која ги менува податоците што се користат за откривање високо оптоварување на графичкиот процесор (GPU). Во центарот на упадот се наоѓа алатката SANSAR – оркестратор базиран на Rust, кој прима команди преку анонимната мрежа TOR […]
Повеќе
16.11.2026

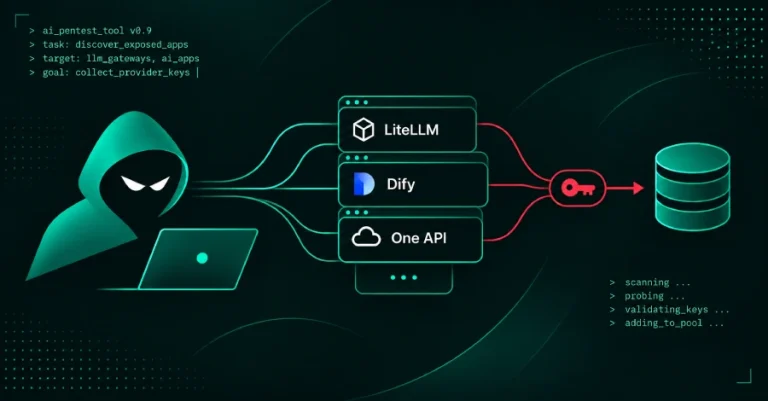
Amazon откри кампања во која AI-агенти ги напаѓаат LiteLLM, Dify и други апликации во потрага по API-клучеви

AI-агенти контролирани од напаѓачи пребарувале по интернет изложени AI-апликации како LiteLLM, One API и Dify, барајќи слаби безбедносни точки преку кои би можеле да ги украдат клучевите на AI-провајдерите складирани во нив, според записите од активностите на самите агенти. Записите, кои тимот за разузнавање за закани на Amazon ги собрал со помош на мамки-сервери (decoy […]

Повеќе
16.11.2026

Групата BO Team ја искористила ранливоста Log4Shell во VMware vCenter и го компромитирала серверот за дигитално потпишување код на руска компанија

Истрагата за сомнителни активности во мрежата на руска компанија за развој на софтвер открила повеќемесечно компромитирање на нејзината инфраструктура за развој и серверот за дигитално потпишување софтверски код. Активностите, кои ги документирал тимот ICS CERT на Kaspersky, откако во јуни 2025 година бил контактиран од засегнатата компанија, ѝ се припишуваат на хакерска група позната како […]

Повеќе
16.11.2026

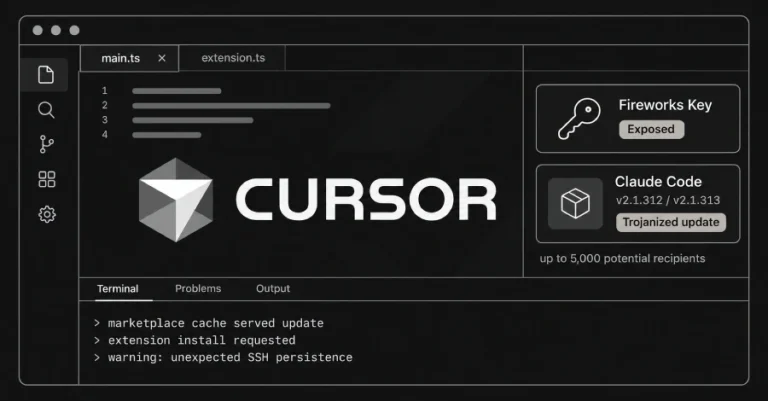
Cursor соопшти дека украден API-клуч од Fireworks AI довел до инцидент со тројанизирана екстензија за Claude Code

Компромитирањето на официјалната екстензија Claude Code на Anthropic на маркетплејсот на Cursor било резултат на кражба на пристапен клуч, кој бил изложен по безбедносен пробив насочен кон Fireworks AI. „Напаѓач добил пристапен клуч што му го издадовме на Fireworks“, соопшти Cursor во петочната безбедносна објава. „Клучот бил изложен од страна на Fireworks, а напаѓачот го […]

Повеќе
13.11.2026

Малициозниот софтвер SCKit ги злоупотребува ScreenConnect сесиите за техничка поддршка за напади врз MSP организации

Тековната кампања за напади насочена кон инсталациите на ConnectWise ScreenConnect ја користи веќе поправената критична безбедносна ранливост во софтверот за далечински пристап, а не новооткриен пропуст, покажуваат најновите анализи. Групата Adversary Pursuit Group (APG) на компанијата Blackpoint Cyber, која ги сподели деталите со The Hacker News, соопшти дека пронајдениот пакет алатки на напаѓачите ја злоупотребува […]

Повеќе
13.11.2026

Google Cloud предупредува на три ранливости во AMD Turin процесорите кои можат да овозможат истекување податоци меѓу процесите во виртуелните машини

За заштита од три пропусти во процесорите AMD Turin, виртуелните машини (VM) на Google Cloud бараат безбедносно ажурирање на гостинскиот оперативен систем и целосно запирање и повторно стартување на виртуелната машина, соопшти Google оваа недела. Компанијата веќе применила мерки за заштита од напади меѓу виртуелни машини, како и меѓу виртуелните машини и физичкиот хост. Меѓутоа, […]

Повеќе
13.11.2026

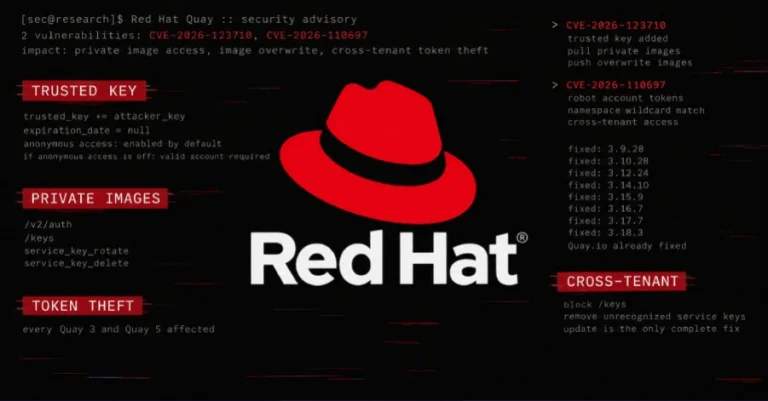
Критичен пропуст во Red Hat Quay им овозможува на напаѓачите да ги читаат и презапишуваат сите приватни слики во складиштето

Критичен безбедносен пропуст во Red Hat Quay им овозможува на напаѓачите кои имаат пристап до Quay складиште (registry) да ги читаат и презапишуваат приватните слики во сите негови репозиториуми. Quay стандардно овозможува анонимен пристап, па додека оваа опција е активна, на напаѓачот не му е потребна корисничка сметка. Доколку анонимниот пристап е оневозможен, ранливоста и […]

Повеќе
13.11.2026

Хакери ги злоупотребуваат пропустите PHP2Shell во Check Point портите за да распоредат задна врата TSGA и да ги избришат датотеките на ESXi

Непознат хакерски актер е забележан како напаѓа незакрпени Check Point Security Gateways, со цел да оствари почетен пристап преку ранливостите PHP2Shell, а потоа да искористи претходно непријавен пропуст за локално ескалирање на привилегиите во Gaia OS и да распореди задна врата наречена TSGA. Активноста, детално опишана од страна на Check Point, започнала на 30 октомври […]

Повеќе
12.11.2026

Node.js поправи 16 ранливости, вклучувајќи HTTP/2-пропусти што можат да предизвикаат пад на серверите и истекување податоци од други конекции

Безбедносен пропуст поправен во Node.js оваа недела им овозможува на неавтентицирани клиенти да предизвикаат пад на сервери кои ја користат вградената HTTP/2-поддршка на runtime-околината во верзиите 24.x и 26.x. Втор пропуст во HTTP/2 може да предизвика серверот да му испрати на клиентот делови од својата меморија, вклучувајќи и одговори наменети за други конекции. Објавени се […]

Повеќе
12.11.2026

Напаѓач искористил 4.837 компромитирани GitHub-сметки за да постави алатка за кражба на тајни податоци во повеќе од 1.806 складишта

Почнувајќи од вторникот, напаѓач искористил украдени пристапни податоци за 4.837 GitHub-сметки за да постави алатка за кражба на чувствителни податоци (secret stealer) во складишта (repositories) во кои тие сметки имале дозвола за запишување, соопшти Aikido Security, компанија за безбедносен софтвер. Алатката за кражба е дизајнирана да ги презема тајните податоци и пристапните податоци за cloud-сервиси […]

Повеќе
12.11.2026

Критичен пропуст во Zoom Workplace може да овозможи далечинско зголемување на привилегиите без автентикација

Zoom објави софтверски ажурирања за отстранување на две безбедносни ранливости што ја засегаат апликацијата Zoom Workplace за Windows, вклучувајќи и критичен пропуст кој може да овозможи зголемување на привилегиите на ранливите системи. Ранливостите се наведени подолу: Успешната експлоатација на која било од овие ранливости може да им овозможи на далечинските напаѓачи да ги зголемат своите […]

Повеќе
Преглед на приватноста
MKD-CIRT – Национален центар за одговор на компјутерски инциденти

Оваа веб-страница користи колачиња за да ви обезбеди најдобро можно корисничко искуство. Информациите за колачињата се складираат во вашиот прелистувач и извршуваат функции како препознавање кога се враќате на нашата веб-страница и им помагаат на нашите програмери да разберат кои делови од веб-страницата ви се најинтересни и најкорисни.

Строго неопходни колачиња

Строго неопходните колачиња треба да бидат овозможени во секое време за да можеме да ги зачуваме вашите поставки за колачиња.