MKD-CIRT · Вести

Вести

Актуелни сајбер закани, активно злоупотребувани ранливости, безбедносни поправки и соопштенија од MKD-CIRT.

1114објавени вести
09.11.2026

Хакер од Тајван користел BOSSAI AI-агенти за кражба на податоци од итните служби во Тајпеј

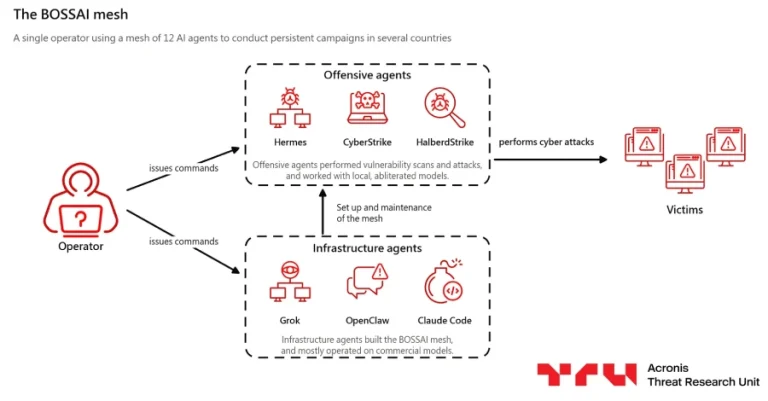
Еден напаѓач, користејќи AI-агенти, успеал да извлече податоци за итни повици кои опфаќаат седум области во Тајпеј, соопштија минатата недела истражувачите од Единицата за истражување на закани при компанијата Acronis. Агентите откриле и платформа на противпожарната служба во Тајпеј која без потреба од најава изложувала податоци за пациенти од 2018 година, вклучувајќи резултати од ЕКГ-снимања […]
Повеќе
06.11.2026

Лажни настани за OpenAI, SpaceX и Anthropic се користат за кражба на сметки од Microsoft и Google

Хакери користат лажни покани за настани на OpenAI, SpaceX и Anthropic за да ги намамат вработените во фишинг-напади, при што користат две различни платформи за фишинг како услуга (Phishing-as-a-Service – PhaaS) за кражба на акредитиви и автентикациски сесии од сметките на Microsoft и Google. Според новиот извештај на Push Security, напаѓачите користат убедливо изработени страници […]

Повеќе
06.11.2026

OpenSSH објави итна безбедносна исправка за ранливост што овозможува заобиколување на SSH-автентикацијата со долги лозинки на Alpine Linux

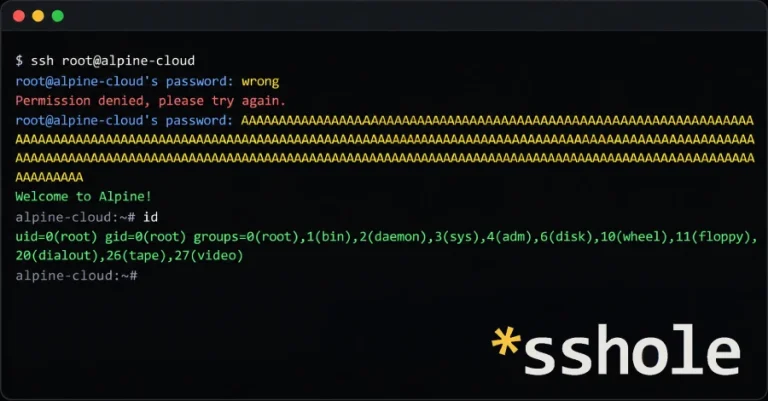
Напаѓачите можат да се најават на сметки кои немаат поставена лозинка, како што се сметките што користат исклучиво SSH-клучеви, на одредени Alpine Linux сервери на кои е инсталиран стандардниот пакет openssh-server. За нападот им е потребен мрежен пристап до серверот, име на корисничка сметка и лозинка со должина од 257 до 1.024 бајти. OpenSSH, кој […]

Повеќе
06.11.2026

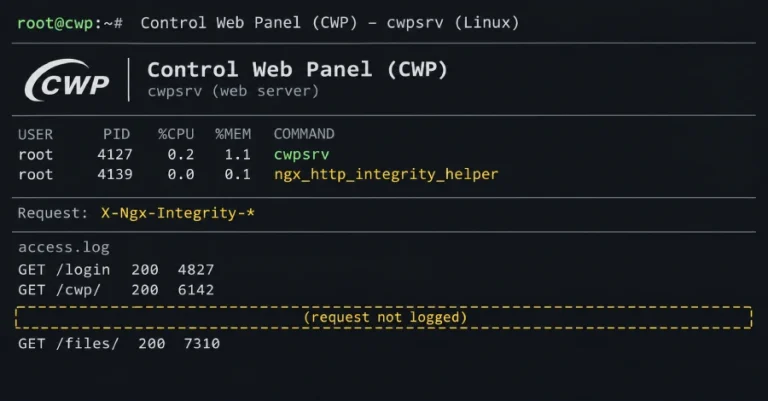
Хакери кријат Linux-задна врата во серверот Control Web Panel за извршување команди без нивно евидентирање

Задна врата (backdoor) е откриена скриена во веб-серверот што ја користи Control Web Panel (CWP), бесплатна контролна табла за управување со Linux-хостинг сервери, соопштија оваа недела истражувачите од XLab на QiAnXin. Компромитираниот веб-сервер извршува команди што напаѓачите ги испраќаат преку веб-барања, а тие барања никогаш не се појавуваат во неговите логови за пристап (access logs). […]

Повеќе
06.11.2026

Хакер користел 12 AI-агенти за изведување глобални сајбернапади

Кампањата ги погоди службите за итни случаи, банките, универзитетите и воените системи. Еден хакер користел мрежа од 12 AI-агенти за напад врз организации во 11 земји, менувајќи го начинот на кој се изведуваат операциите на сајберзаканите. Тимот AI-агенти, кој истражувачката единица за закани на Acronis (Acronis Threat Research Unit – TRU) заеднички го нарекува BOSSAI, […]

Повеќе
05.11.2026

SonicWall предупредува за непоправени ранливости во GMS-софтверот на кој му е истечен рокот на поддршка

SonicWall ги предупреди своите корисници за две безбедносни ранливости кои влијаат на Global Management System (GMS), софтвер на кој му е истечен рокот на поддршка и за кој нема да бидат објавени безбедносни закрпи. Global Management System (GMS) им овозможува на ИТ-администраторите да распоредуваат и управуваат со илјадници безбедносни уреди на SonicWall преку еден интерфејс. […]

Повеќе
05.11.2026

GhostMap: Безбедносен пропуст во Android им овозможува на малициозни апликации да предизвикаат постојано рестартирање на уредите

Напаѓачите можат да ги принудат Android уредите постојано да се рестартираат со помош на специјално креирана апликација за која не се потребни никакви дозволи и која треба само да биде инсталирана. За да предизвика трајно одбивање на услугата (DoS), апликацијата искористува ранливост која истражувачите ја нарекле „GhostMap“. Таа предизвикува Android погрешно да мапира датотека во […]

Повеќе
05.11.2026

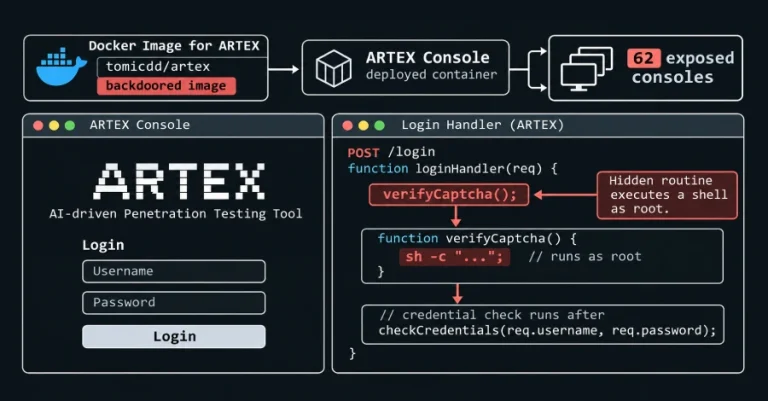
CISA предупредува на напади поддржани со вештачка интелигенција, а компромитирана верзија на ARTEX овозможува root пристап до 62 конзоли

Индискиот тим за одговор при компјутерски инциденти (CERT-In) откри дека сајбер-криминална група која користи вештачка интелигенција (AI), а која ја следи под името Crafty Falcon, напаѓа организации од банкарскиот сектор, секторот за финансиски услуги и осигурување (BFSI) во земјата. Опишувајќи ја заканата како активна и тековна, агенцијата наведува дека нападите вклучуваат употреба на јавно достапни […]

Повеќе
05.11.2026

Хакери искористуваат поправен безбедносен пропуст во Apple за испорака на малициозен софтвер за кражба на информации, предупредува CISA

Американската Агенција за сајбер-безбедност и инфраструктурна безбедност (CISA) во средата додаде безбедносен пропуст со средно ниво на сериозност, кој влијае на повеќе оперативни системи на Apple, во својот каталог на познати искористувани ранливости (Known Exploited Vulnerabilities – KEV), по извештаите за негово активно искористување. Станува збор за ранливоста CVE-2024-27834 (CVSS-оценка: 5.5), која се однесува на […]

Повеќе
04.11.2026

Популарниот firewall софтвер pfSense ги обединува платената и бесплатната верзија: сите функции сега се бесплатни, со еден исклучок

Netgate им овозможува на сите корисници на pfSense пристап до функциите кои претходно беа достапни само во платената верзија. Но, бесплатните онлајн надградби се укинуваат и ќе бидат заменети со рачна повторна инсталација. pfSense, една од водечките open-source firewall платформи, популарна меѓу напредните домашни корисници и компаниите, ги обединува своите две изданија CE и Plus […]

Повеќе
04.11.2026

mSecure ги предупредува корисниците да ги сменат лозинките, да ја ресетираат двофакторската-2FA  автентикација и да ги отстранат Passkeys по сомнителна активност

Корисниците на менаџерот за лозинки mSecure се повикуваат веднаш да преземат мерки за заштита на доверливите информации што ги чуваат во апликацијата. Меѓу препорачаните мерки се промена на лозинките, ресетирање на двофакторската автентикација (2FA) и отстранување на Passkeys. Предупредувањето било испратено преку е-пошта на 3 ноември, во име на развивачот на апликацијата, компанијата mSeven Software. […]

Повеќе
04.11.2026

CISA потврди дека хакери ја искористуваат ранливоста во јадрото на WordPress за време на софтверските ажурирања

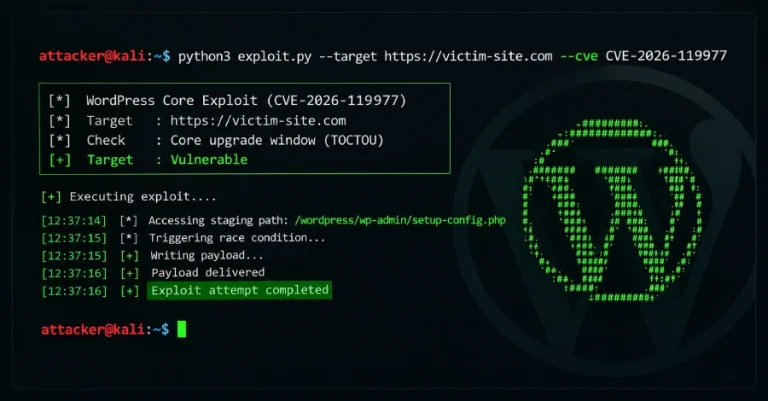
Американската Агенција за сајбер-безбедност и инфраструктурна безбедност (CISA) додаде безбедносна ранливост во јадрото на WordPress (WordPress Core) во каталогот на познати експлоатирани ранливости (Known Exploited Vulnerabilities – KEV), повикувајќи се на докази за нејзино активно искористување од страна на напаѓачи. Ранливоста со високо ниво на сериозност, означена како CVE-2026-119977 (CVSS-оцена: 8.1), претставува состојба на трка […]

Повеќе
Преглед на приватноста
MKD-CIRT – Национален центар за одговор на компјутерски инциденти

Оваа веб-страница користи колачиња за да ви обезбеди најдобро можно корисничко искуство. Информациите за колачињата се складираат во вашиот прелистувач и извршуваат функции како препознавање кога се враќате на нашата веб-страница и им помагаат на нашите програмери да разберат кои делови од веб-страницата ви се најинтересни и најкорисни.

Строго неопходни колачиња

Строго неопходните колачиња треба да бидат овозможени во секое време за да можеме да ги зачуваме вашите поставки за колачиња.