MKD-CIRT · Вести

Вести

Актуелни сајбер закани, активно злоупотребувани ранливости, безбедносни поправки и соопштенија од MKD-CIRT.

1114објавени вести
30.10.2026

Предупредување од Telegram: Хакерите би можеле да извршуваат код преку повици на Android уредите

Не сакате да одговорите на овој повик. Одговарањето на обичен повик преку Telegram можело да им овозможи на хакерите да преземат контрола врз Android телефонот, открива една безбедносна компанија. Гласовен повик преку Telegram можел да им овозможи на напаѓачите да извршат злонамерен код на Android телефон, едноставно со тоа што ќе го наведат корисникот да […]
Повеќе
29.10.2026

Безбедносен инцидент во подружница на Sony: изложени 2,5 милиони записи за клиенти

Sony Network Communications потврди безбедносен инцидент при кој биле компромитирани приближно 2,5 милиони записи што содржат лични податоци на сегашни и поранешни клиенти. Компанијата е подружница на Sony Group Corporation и обезбедува телекомуникациски и технолошки услуги, вклучително и услуги како интернет-провајдер (ISP) во Јапонија. Нападот се случил на 19 октомври, а бил откриен четири дена […]

Повеќе
29.10.2026

Безбедносна ранливост во Bitonic овозможила неовластен пристап до корисничките сметки

Bitonic го отстрани безбедносниот пропуст откако хакери упаднале во три кориснички сметки. Во изминатите неколку дена, холандската компанија за биткоини Bitonic се справувала со „безбедносен инцидент“. Сите претрпени штети се надоместени. Во неделата навечер, на 25 октомври, ИТ-вработените откриле дека „неовластени лица“ добиле пристап до некои од системите на Bitonic поради безбедносна ранливост. Како мерка […]

Повеќе
29.10.2026

Хакери ја искористиле ранливоста во Cisco SD-WAN за да постават малициозен софтвер наменет за кражба на клучеви за шифрирање

Хакери ја искористиле критична ранливост во Cisco Catalyst SD-WAN, која била поправена во февруари, за да постават специјално изработен малициозен софтвер во системите што ја контролираат SD-WAN-мрежата на една организација. Малициозниот софтвер, наречен KeyDrift, е дизајниран да ги копира клучевите што се користат за шифрирање на сообраќајот меѓу различните локации и да ги зачувува за […]

Повеќе
29.10.2026

Напаѓач се обидел да го злоупотреби GitLab на Alpine Linux преку ранливост со CVSS 10.0 што останала незакрпена поради Ruby

Напаѓач се обидел да искористи критична ранливост во GitLab-серверот на самиот проект Alpine Linux, една недела откако GitLab објавил безбедносна исправка, соопшти Alpine Linux на 28 октомври. Ранливоста, CVE-2026-97229 (CVSS-оценка: 10.0), може да му овозможи на напаѓачот да извршува код на GitLab-сервер преку специјално креиран регуларен израз во CI-конфигурација. Alpine не пронашол докази дека нападот […]

Повеќе
28.10.2026

PHP-експлоатацијата во полн замав: 32,5 милиони сервиси и понатаму се ранливи

Повеќето сервери сè уште користат PHP 7.4, верзија чија последна надградба беше објавена пред четири години. Кризата со сајбербезбедноста на PHP продолжува, при што 32,5 милиони сервери и понатаму се ранливи. Според податоците на Censys, повеќе од 10 милиони од нив се наоѓаат во САД, а американската Агенција за сајбербезбедност и безбедност на инфраструктурата (CISA) […]

Повеќе
28.10.2026

Јапонската компанија GMO ги повикува клиентите да ги исклучат компјутерите поради закана од ransomware напад

Групацијата GMO ги повика своите клиенти да ги исклучат системите од интернет и да ги изгаснат компјутерите, откако сајбернапаѓач кој упаднал во услугата Onamae Desktop Cloud на компанијата се заканил дека денес ќе изврши ransomware напад. Подоцна, компанијата потврди дека податоци што ѝ припаѓаат и нејзе и на нејзините клиенти биле објавени на интернет. Предупредувањето […]

Повеќе
28.10.2026

CyberStrikeAI користи 44 агенти со вештачка интелигенција за автоматизирање хакерски операции против цели во Јапонија

Истражувачи за сајбер-безбедност објавија детали за три сајбер-напади насочени кон организации во Јапонија, во кои вештачката интелигенција (AI) имала клучна улога — или директно управувала со нападите или му помагала на човечки оператор. TrendAI, која анализирала три изложени серверски околини што ги користеле заканувачките актери за спроведување злонамерни сајбер-операции, наведе дека овие случаи се разликуваат […]

Повеќе
28.10.2026

Нападите PolyShell врз Adobe Commerce компромитираат стотици продавници, додека се појавува и сообраќај од напади што го искористуваат пропустот во Brotli

Американската Агенција за сајбер-безбедност и безбедност на инфраструктурата (CISA) во вторникот додаде две ранливости што ги засегаат Adobe Commerce и Magento, како и библиотеката за декодирање Brotli на Google, во својот каталог на познати искористувани ранливости (KEV), наведувајќи докази за нивно активно искористување. Ранливостите се наведени подолу: – CVE-2026-111497 (CVSS-оценка: 9,2) — Ранливост во Google […]

Повеќе
28.10.2026

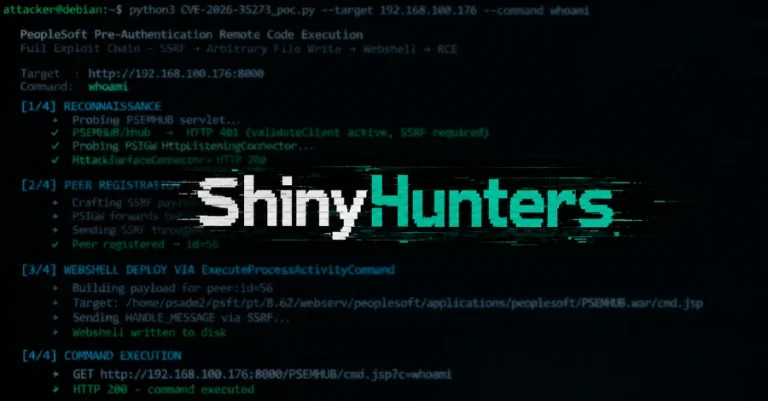
(Zero-Day)Нултиот ден во Oracle PeopleSoft, искористен од ShinyHunters, се покажа дека се состои од три поврзани пропусти

Критичниот пропуст во Oracle PeopleSoft што ShinyHunters го искористува од мај не е еден, туку три меѓусебно поврзани пропусти, соопштија оваа недела истражувачите што го пријавиле. Oracle ги поправи сите три пропусти во јуни, под еден единствен идентификатор — CVE-2026-35273. Основата на нападот е фалсификување барања од страна на серверот (SSRF), преку кое се пристапува […]

Повеќе
27.10.2026

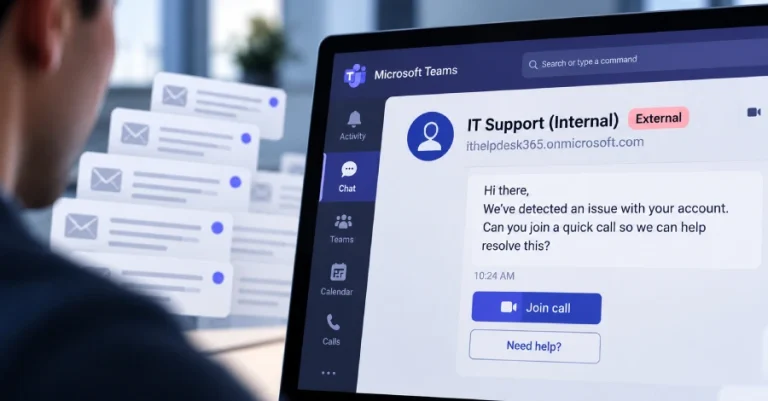
Напаѓачите користат измами со ИТ-поддршка преку Microsoft Teams за да шират малициозен софтвер и да извршуваат ransomware-напади

Истражувачите за сајбер-безбедност предупредуваат на, како што го нарекуваат, „повторувачки образец на социјален инженеринг“ забележан во стотици случаи, во кои напаѓачите ја злоупотребуваат функцијата за започнување надворешни разговори во Microsoft Teams за измами со лажно претставување или за испорака на малициозен софтвер. „Во овие инциденти се појави доследен образец на однесување на напаѓачите: користење на […]

Повеќе
27.10.2026

Ранливост во Google Brotli изложува 90% од cloud-околините на ризик, открива Wiz, додека продолжува трката со безбедносните закрпи

Безбедносните закрпи почнуваат да се применуваат низ интернет-инфраструктурата, додека злонамерните актери ја искористуваат ситуацијата. Ранливост откриена во Node.js прерасна во многу поголем проблем, кој сега ги погодува Microsoft, Mozilla и големите Linux-системи. Ново истражување на компанијата за безбедност на cloud-околини Wiz открива дека 91% од cloud-околините содржат ресурси ранливи на CVE-2026-111497, опасна ранливост во широко […]

Повеќе
Преглед на приватноста
MKD-CIRT – Национален центар за одговор на компјутерски инциденти

Оваа веб-страница користи колачиња за да ви обезбеди најдобро можно корисничко искуство. Информациите за колачињата се складираат во вашиот прелистувач и извршуваат функции како препознавање кога се враќате на нашата веб-страница и им помагаат на нашите програмери да разберат кои делови од веб-страницата ви се најинтересни и најкорисни.

Строго неопходни колачиња

Строго неопходните колачиња треба да бидат овозможени во секое време за да можеме да ги зачуваме вашите поставки за колачиња.