
SANSAR: малициозен софтвер за копање криптовалути на Linux користи изменета библиотека на NVIDIA за прикривање на активноста на графичкиот процесор
Објавено: 16.11.2026
Кластер на финансиски мотивирани заканувачки активности, следен под ознаката REF3364, е поврзан со операција за копање криптовалути насочена кон Linux, која ги менува податоците што се користат за откривање високо оптоварување на графичкиот процесор (GPU).
Во центарот на упадот се наоѓа алатката SANSAR – оркестратор базиран на Rust, кој прима команди преку анонимната мрежа TOR за управување со процесите за копање криптовалути преку процесорот (CPU) и графичкиот процесор (GPU). Активноста била забележана кон крајот на октомври 2026 година.
„Напаѓачот, исто така, распоредил rootkit на ниво на кернелот за прикривање одредени процеси и датотеки, обвивка за NVIDIA Management Library (NVML) за фалсификување на податоците за графичкиот процесор и посебна задна врата наречена netns“, соопшти Elastic Security Labs во извештај објавен минатата недела.
„Оваа задна врата ја добива адресата на својот C2-сервер [сервер за команда и контрола] од паметен договор на Ethereum, пред директно да се поврзе со серверот.“
Според синџирот на напад документиран од компанијата, првичниот пристап наводно бил остварен преку изложен Ray job agent, што му овозможило на напаѓачот да извршува команди. Меѓу нив биле и задачи што ја извршувале алатката NVIDIA System Management Interface (nvidia-smi) за собирање податоци за хардверската конфигурација на графичкиот процесор и нивно ексфилтрирање кон надворешен сервер.
Потоа, напаѓачот испратил задача со Python reverse shell, која воспоставила врска со оддалечен слушач (listener). По ова, SSH-клуч бил додаден во датотеката authorized_keys на таа сметка, со цел да се обезбеди постојан пристап до системот.
„Откако добил root-пристап, напаѓачот ја поставил алатката во директориумот /opt/vadi_, го изградил кернелскиот модул acpi_thermal_mgr преку Dynamic Kernel Module Support (DKMS) и додал вчитувач за initramfs“, изјави безбедносниот истражувач Салим Битам.
„Initramfs е привремен root-датотечен систем што се вчитува во RAM-меморијата во раната фаза на подигнување на системот, пред Linux да премине на својот вообичаен root-датотечен систем. Модулот и вчитувачот се зачувуваат во сликата за подигнување на дискот, па rootkit-от може повторно да се вчита при секое подигнување на хостот со таа слика.“
Инсталацијата, исто така, доставува изменета обвивка за NVML, која ги филтрира информациите за процесите и ги менува телеметриските податоци за графичкиот процесор за да избегне откривање. Поточно, изменетата обвивка ги пресретнува повиците кон NVML што ги користат алатки за следење, како nvidia-smi, и прикажува искористеност на графичкиот процесор од 0%.
Дополнително, податоците за температурата и потрошувачката на енергија се заменуваат со случајни вредности во опсег од 36 до 46 степени Целзиусови (96,8 до 114,8 степени Фаренхајтови), односно од 100 до 200 вати.
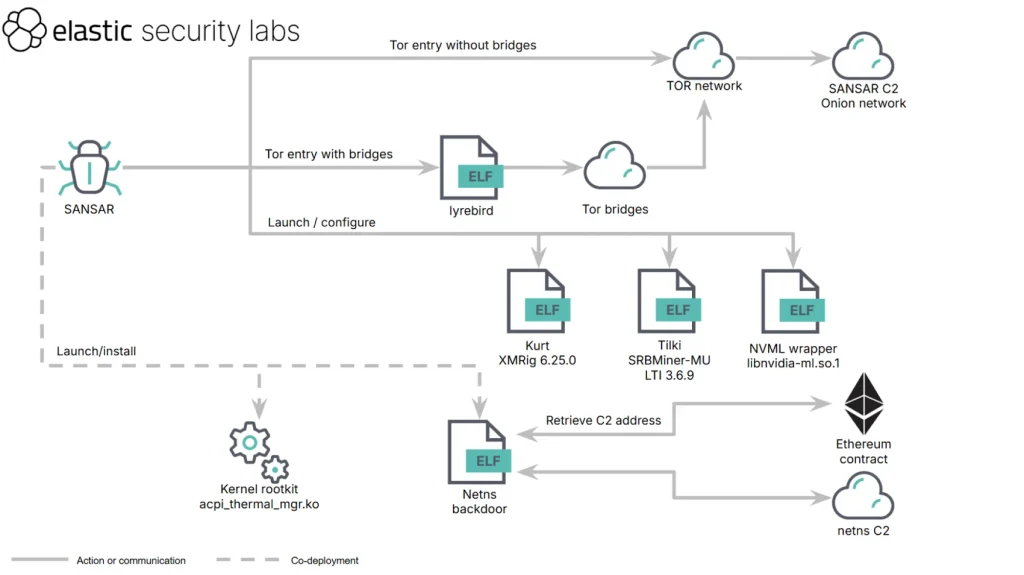
Дополнително, се испорачуваат и следниве малициозни компоненти:
- sansar – се користи за C2-комуникација преку TOR, стартување или запирање на алатката за копање криптовалути, ажурирање на нејзината конфигурација, управување со врските, отворање интерактивни командни школки, извршување задача за генерирање IPv4 TCP SYN-сообраќај кон одредена IP-адреса и порта, како и одржување на NVML-пресретнувањето.
- kurt (XMRig верзија 6.25.0) – алатката за копање криптовалути што ја избира CPU-гранката на sansar.
- tilki (SRBMiner-MULTI верзија 3.6.9) – алатката за копање криптовалути што ја избира GPU-гранката на sansar.
- lyrebird – легитимен приклучлив транспортен прокси (pluggable transport proxy) за TOR.
- acpi_thermal_mgr.ko – Linux rootkit што се користи за прикривање процеси, директориуми и сокет-записи.
- netns – задна врата што користи Ethereum.
По стартувањето, SANSAR најпрво врши проверка против дебагирање, така што ја чита вредноста на TracerPid и се исклучува доколку таа не е нула. TracerPid го означува ID-бројот на процесот (PID) што во моментот го следи или дебагира целниот процес.
Потоа, преку Arti, се поврзува со onion-сервисот („efxisnqldelyr5ra25oqfrsut54b34g26e7zrsiuupsoekjof2gho2id[.]onion“) за C2-комуникација. Притоа, прима команди, собира информации за хостот и графичкиот процесор и ја проверува состојбата на алатката за копање криптовалути. Главната задача на SANSAR е да го надгледува процесот на копање и да ја стартува соодветната извршна датотека, во зависност од типот на процесорот за копање – CPU или GPU – наведен во одговорот од C2-серверот.
Од друга страна, кернелскиот rootkit acpi_thermal_mgr.ko користи Function Tracer (ftrace) за прикривање на активностите за копање криптовалути на Linux-системите, со криење на процеси, датотеки и записи за сокети.
Ова го постигнува со пресретнување системски повици за прикажување содржина на директориуми, пристап до датотеки и испраќање сигнали за прекинување процеси. Притоа, ги отстранува соодветните записи или ги блокира барањата поврзани со скриените процеси и датотеки, враќајќи ги пораките „No such file or directory“ или „No such process“.
Другата главна компонента на операцијата е задната врата netns, регистрирана како systemd-сервис. Таа се користи за добивање IPv4-адреса на контролерот, преку испраќање барања до вграден паметен договор (0x43eb291f56688c63c93e8a93c4591fc997cf6349). Потоа воспоставува обична TCP-врска со таа адреса на порта 8080, за да отвори reverse-shell врска со хостот и портата наведени во одговорот од C2-серверот.
Не е познато кој стои зад операцијата, но Elastic соопшти дека во изворниот код на rootkit-от открил коментари на турски јазик.
„Организациите што ја прошируваат GPU-инфраструктурата за потребите на AI и LLM-работните оптоварувања треба да проверат кој има дозвола да испраќа задачи и дали библиотеките за следење на графичките процесори се изменети. Нападите со неовластено копање криптовалути (cryptojacking) можат да го пренасочат компјутерскиот капацитет од легитимните работни оптоварувања и да ги зголемат оперативните трошоци“, предупреди Elastic.
Извори:
- The Hacker News – SANSAR Linux Cryptomining Malware Uses Modified NVIDIA Library to Hide GPU Activity The Hacker News