
Mastercard потврди ограничено откривање на податоци кај надворешен партнер: Што знаеме досега?
Објавено: 20.11.2026
Хакерската група се закануваше дека ќе објави стотици илјади интеракции на корисници на картички, но досега објави само 280 KB податоци.
Податоците за кои се тврди дека биле украдени од Mastercard беа објавени од ransomware групата n0n по истекот на рокот за плаќање на откупот. Објавената база на податоци е релативно мала и содржи околу 2.000 записи за корисници, доколку се автентични.
Ажурирање: Mastercard потврди дека дошло до откривање на податоци кај надворешен партнер.
„Неодамна бевме информирани за инцидент кај надворешен партнер, кој резултирал со откривање ограничен број е-поштенски адреси – информации што не се поврзани со плаќања – од мала група корисници на картички запишани во одредена програма за поволности. Нема никакво влијание врз платежната мрежа на Mastercard, ниту врз можноста на корисниците да ги користат своите картички“, изјави портпаролот на Mastercard.
„Во овој момент, пристапот до податоците е ограничен, а нашите тимови соработуваат со партнерот за да им обезбедат поддршка на засегнатите корисници, доколку е потребно.“
Продолжение на оригиналниот текст:
Новоформираната ransomware група n0n неодамна ги посочи JPMorgan и Visa како свои жртви, а на списокот ја додаде и Mastercard.
Групата претходно се закани дека ќе објави профили на корисници на картички, вклучувајќи целосни имиња, е-поштенски адреси и броеви на мобилни телефони, како и податоци за банките издавачи и информации на ниво на BIN-кодови, доколку не бидат исполнети нејзините барања.
Според тврдењата на хакерите, украдените податоци требало да вклучуваат и „историја на интеракции со рекламни кампањи, која опфаќа стотици илјади интеракции со корисници на картички во рамките на две регионални програми“, како и резервации за патувања и ресторани направени од корисници на премиум картички.
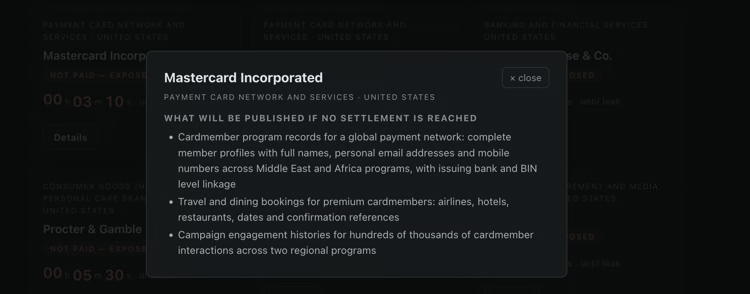
Откако истекол рокот од 48 часа за плаќање на откупот, хакерската група објавила база на податоци.
Иако таа содржи вистински лични податоци со кои може да се идентификуваат поединци, нејзината големина изнесува само 280 KB, а целата база содржи околу 2.000 записи.
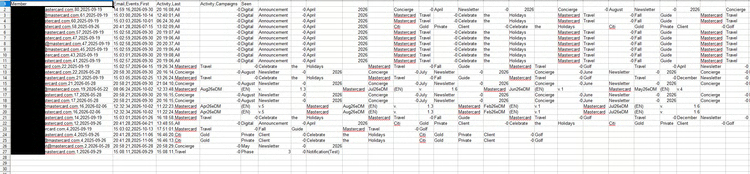
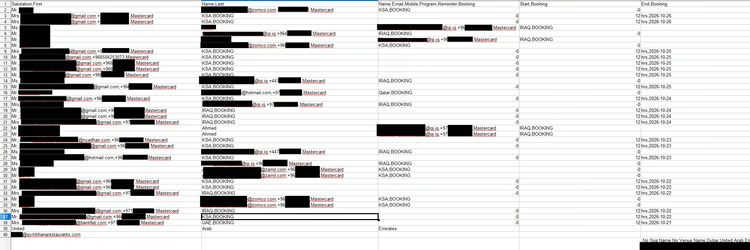
Истражувачите на Cybernews забележале и дека податоците се лошо форматирани, при што записите што им припаѓаат на повеќе лица се измешани во единечни записи. Поради тоа, базата има мала вредност за сајбер-криминалците.
„Најверојатно објавениот материјал претставува тест-податоци, а не вистински информации за корисници“, изјави Арас Назаровас, истражувач за безбедност во Cybernews.
„Можностите за искористување на овие податоци од страна на сајбер-криминалците се речиси ограничени само на фишинг-напади. Поради измешаните записи, имињата и другите лични информации може погрешно да им бидат припишани на одредени лица.“
Потеклото и автентичноста на објавените податоци сè уште не се независно потврдени, а не е јасно дали информациите потекнуваат директно од Mastercard или од некој надворешен партнер.
Cybernews побара од Mastercard дополнително објаснување и најави дека текстот ќе биде ажуриран по добивањето на одговорот од компанијата.
Податоците укажуваат на напад врз надворешен партнер
Записите објавени во рамките на неколку кампањи за изнуда на групата n0n се чини дека потекнуваат од еден ист надворешен извор.
Назаровас открил слични датотеки и обрасци на форматирање на податоците во три објавени бази за кои се тврди дека им припаѓаат на Mastercard, Visa и JPMorgan. Ова укажува дека можеби не биле нападнати сопствените системи на финансиските институции.
„Изгледа дека податоците за сите три компании биле преземени од ист надворешен партнер“, изјави Назаровас.
Објавената датотека содржи записи за поединечни резервации, што укажува дека информациите можеби се поврзани со корпоративни програми за лојалност и награди. Записите вклучуваат резервации за патувања, како што се авионски билети и хотелско сместување, кои најверојатно биле платени од компаниите учеснички во програмите.
Овие податоци потенцијално ги изложуваат информациите за премиум-корисниците запишани во ваквите програми.
Visa претходно потврди безбедносен инцидент кој потекнувал од надворешен партнер во азиско-пацифичкиот регион, притоа нагласувајќи дека нејзините сопствени системи не биле засегнати.
Извори:
- Cybernews – Mastercard confirms limited data exposure at third-party provider: What do we know so far? Cybernews