
Напаѓачи го компромитирале PyPI пакетот Agent Framework на Microsoft за кражба на cloud-пристапни податоци
Објавено: 18.11.2026
Напаѓачи го компромитирале пакетот agent-framework на Microsoft, достапен преку Python Package Index (PyPI), за да дистрибуираат злонамерен код за кражба на пристапни податоци (credentials), според извештаите на Aikido, Chainguard, Endor Labs, OX Security, SafeDep, Socket, StepSecurity и Wiz, компанија во сопственост на Google.
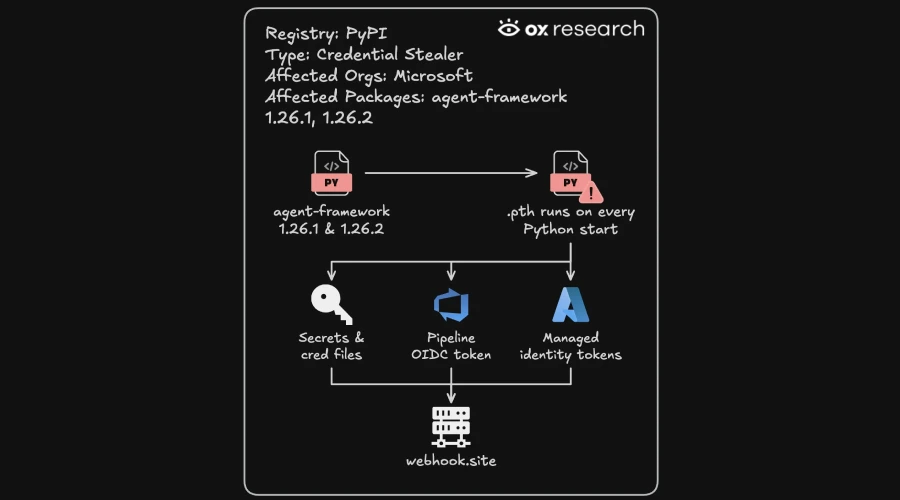
Злонамерните верзии 1.26.1 и 1.26.2 биле објавени на 17 ноември 2026 година, во временски интервал од само 33 минути. Тие се дизајнирани да активираат код за кражба на пристапни податоци при секое стартување на Python.
Во моментот на пишување на извештајот, двете верзии биле ставени во карантин во складиштето Python Package Index (PyPI). Засега не е познато како напаѓачот успеал да добие пристап за објавување нови верзии на пакетот.
Agent-framework е мета-пакетот за Microsoft Agent Framework, framework со отворен код наменет за развој и оркестрација на агенти за вештачка интелигенција (AI) со користење на Python.
„Двете верзии инсталираат Python startup hooks кои незабележливо собираат пристапни податоци, информации за околината и cloud identity токени, а потоа ги испраќаат до webhook[.]site endpoint“, наведува Socket во својот извештај.
Откако ќе се инсталира една од овие верзии, пакетот создава .pth датотека во основниот директориум site-packages. Оваа датотека автоматски се извршува при секое стартување на Python интерпретаторот, со што се активира кодот за кражба на пристапни податоци.
Тоа значи дека злонамерниот код се извршува секогаш кога ќе се стартува Python во погодената околина, дури и ако пакетот не е експлицитно повикан или увезен (import).
„Секој wheel пакет додава .pth датотека во site-packages. Python ги извршува import-инструкциите во .pth датотеките при секое стартување на интерпретаторот. Поради тоа, злонамерниот код се активира при секое стартување на Python во компромитирана околина, вклучително и при користење на pip, без оглед на тоа дали некој го увезува Agent Framework“, наведува Endor Labs.
Имињата на злонамерните .pth датотеки се следниве:
- Верзија 1.26.1:
agent_framework_meta.pth - Верзија 1.26.2:
af_runtime_diag.pth
Датотеката agent_framework_meta.pth содржи една import-инструкција што упатува на модулот agent_framework_meta, кој потоа го активира злонамерниот код за кражба на податоци (stealer payload).
Злонамерниот код има можност да ги собира следниве податоци:
- Променливи на околината (Environment variables) – врз основа на совпаѓање на одредени делови од нивните имиња.
- Датотеки со пристапни податоци (Credentials) поврзани со Azure CLI (
~/.azure/*.json),.npmrc,pip.conf,.netrc,.git-credentials,.docker/config.json, Hugging Face, Microsoft Azure DevOps agents, како и.envи JSON-датотеки. - Azure DevOps OIDC токени.
- Azure managed identity токени.
- Azure instance metadata, при што се зачувуваат до 8.000 знаци од добиениот одговор.
„Освен што ги чита пристапните податоци што веќе се зачувани на дискот, кодот бара од платформата да издаде нови. Ротацијата на веќе зачуваните тајни не е доволна за да се покријат и овие случаи“, предупредува SafeDep.
„Во Azure DevOps pipeline, вредностите SYSTEM_ACCESSTOKEN и SYSTEM_OIDCREQUESTURI се доволни за да се побара федеративен токен за api://AzureADTokenExchange.
На Azure compute-инфраструктурата, кодот бара од endpoint-от за managed identity пристапен токен за секој од овие ресурси. На App Service и Functions ги користи IDENTITY_ENDPOINT или MSI_ENDPOINT, а во останатите случаи ја користи адресата 169.254.169[.]254. Дополнително, ги презема и метаподатоците за инстанцата.“
Важно е да се напомене дека Azure Instance Metadata Service (IMDS) е RESTful веб-сервис кој работи на локалната IP-адреса 169.254.169[.]254. Тој обезбедува информации за виртуелната машина, нејзиниот регион, ознаките (tags) и токенот за идентитет.
Сите собрани информации се зачувуваат во JSON-документ, кој потоа се компресира со zlib, се кодира со Base64 и се испраќа преку HTTPS POST-барање до однапред дефинирана URL-адреса:
webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb
Верзијата 1.26.2, од друга страна, увезува нов top-level модул, af_runtime_diag.py, собира OIDC токени од GitHub Actions и ги проширува шаблоните за пребарување што се користат при собирање на пристапните податоци од променливите на околината.
Препораки за заштита
Со оглед на тоа што пакетот има околу 190.000 преземања месечно, на корисниците им се препорачува да ги преземат следниве мерки:
- Изолирање на погодените системи и runner-и – изолирајте ги сите потенцијално компромитирани хостови и извршни околини.
- Враќање на безбедна верзија – фиксирајте ја верзијата на пакетот на последната безбедна верзија 1.26.0 и обновете ја околината од чиста инсталација.
- Проверка на временскиот период на изложеност – проверете дали пакетот бил инсталиран или користен во периодот од 20:35 до приближно 21:20 часот UTC на 17 ноември 2026 година.
- Проверка на мрежните логови – пребарајте ги proxy и DNS логовите за барања кон
webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb. - Промена на компромитираните пристапни податоци – извршете ротација на сите потенцијално изложени credentials од чист и безбеден систем.
- Ревизија на Azure идентитетите – проверете ги Azure identities и анализирајте ги логовите за најавување и активностите.
- Ревизија на GitHub Actions workflows – особено оние што се користат за deployment на Azure.
„Злонамерниот пакет agent-framework покажува како напаѓачите сè повеќе го таргетираат екосистемот на AI-развивачите и CI pipeline-процесите што стојат зад него“, наведува OX Security.
„Иако директно бил таргетиран официјален Microsoft пакет, се чини дека напаѓачите пронашле начин да го киднапираат процесот на создавање wheel-пакети и да вметнат злонамерна логика во нив.“
Agent-framework е вториот Microsoft-поврзан PyPI пакет што бил компромитиран оваа година.
Во мај 2026 година, напаѓачите поврзани со групата TeamPCP објавиле три злонамерни верзии на пакетот durabletask, Python-клиент на Microsoft за framework-от Durable Task, наменет за извршување workflow-процеси.
Целта била дистрибуција на црвот Mini Shai-Hulud.
Извори:
- The Hacker News – Attackers Compromise Microsoft’s Agent Framework PyPI Package to Steal Cloud Credentials The Hacker News