
Украдени над 1 милион платежни картички во cyber attack што опфатил 20 земји
Објавено: 19.11.2026
Напаѓачите искористиле стара безбедносна ранливост во Windows за да заразат над 700 POS-терминали.
Напаѓач оставил изложен сервер на кој нашиот тим открил изворен код и украдени податоци од кибернапад насочен кон над 700 терминали за продажба (POS) во повеќе од 20 земји. Нападот резултирал со кражба на најмалку еден милион уникатни записи од кредитни и дебитни картички.
Изложениот сервер ја содржел целокупната инфраструктура на нападот, вклучувајќи изворен код на малициозниот софтвер, алатки за експлоатација и платформа за злоупотреба на украдени картички (carding panel) со назив „VINY JUNIOR TRILHAS“, во која биле складирани украдените податоци од платежните картички.
Напаѓачите ги заразиле POS-терминалите со тројанец за далечински пристап (RAT), кој ја искористил сериозната безбедносна ранливост во Windows што овозможува ескалација на привилегиите и која била закрпена речиси две години претходно. Компромитираните системи користеле софтвер што не бил ажуриран најмалку една година и девет месеци, според состојбата во август 2026 година, кога било откриено нарушувањето.
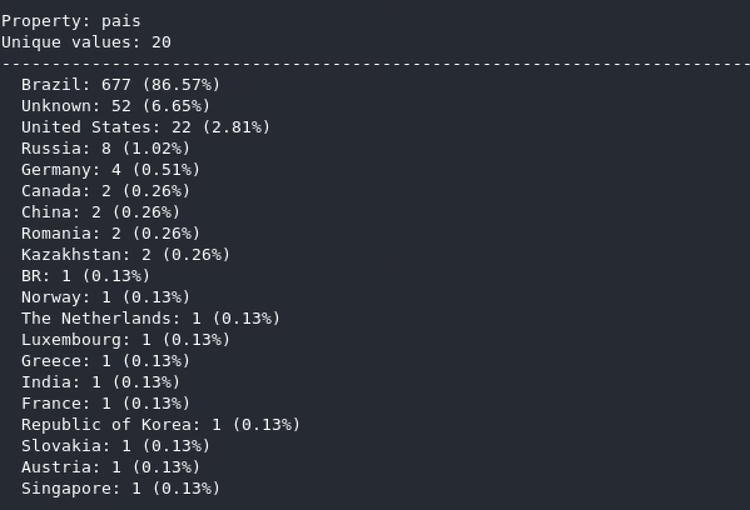
Поголемиот дел од засегнатите терминали се наоѓале во Бразил. Врз основа на јазикот користен во извештаите и документацијата за нападот, се претпоставува дека и самиот напаѓач е од Бразил. Тимот го контактирал бразилскиот национален тим за одговор на компјутерски инциденти (CERT Brazil) во врска со изложените податоци.
Искористување на непоправените Windows системи
Нападот ја искористил ранливоста CVE-2024-49138, која овозможува ескалација на привилегиите во драјверот Windows Common Log File System (CLFS).
Оваа ранливост е класифицирана како LPE (Local Privilege Escalation – локална ескалација на привилегии), бидејќи бара претходен пристап до локален кориснички профил со ограничени привилегии, а потоа може да се искористи за извршување код со привилегии на повисоко ниво.
Ранливоста засегнала повеќе верзии на оперативните системи Windows, како и Windows Server.
Microsoft го објавил безбедносното ажурирање за овој пропуст во декември 2024 година. Тоа значи дека секој компромитиран POS-терминал во овој напад работел со критично застарен софтвер речиси две години.
Според датотеките со изворен код пронајдени на серверот на напаѓачот, експлоитот бил изработен врз основа на јавно достапен доказ за концепт (Proof-of-Concept – PoC) код, при што во датотеките бил наведен и оригиналниот автор. Напаѓачот го адаптирал експлоитот специјално за употреба во POS-терминални системи.
Откако малициозниот софтвер добил пристап на системско ниво преку ранливоста што овозможува ескалација на привилегиите, инсталирал тројанец за далечински пристап (RAT), кој континуирано ги собирал податоците од платежните картички при обработката на трансакциите.
Што било украдено
Платформата за злоупотреба на украдени картички (carding panel) на напаѓачот ги содржела следните податоци:
Податоци за кредитни и дебитни картички за најмалку еден милион уникатни картички, вклучувајќи:
- Примарни броеви на сметки (PAN)
- Рокови на важност на картичките
- Банкарски идентификациски броеви (BIN)
- Земји во кои се издадени картичките
- Банки издавачи
- Датуми на ексфилтрација (неовластено извлекување на податоци)
- Видови и брендови на картички
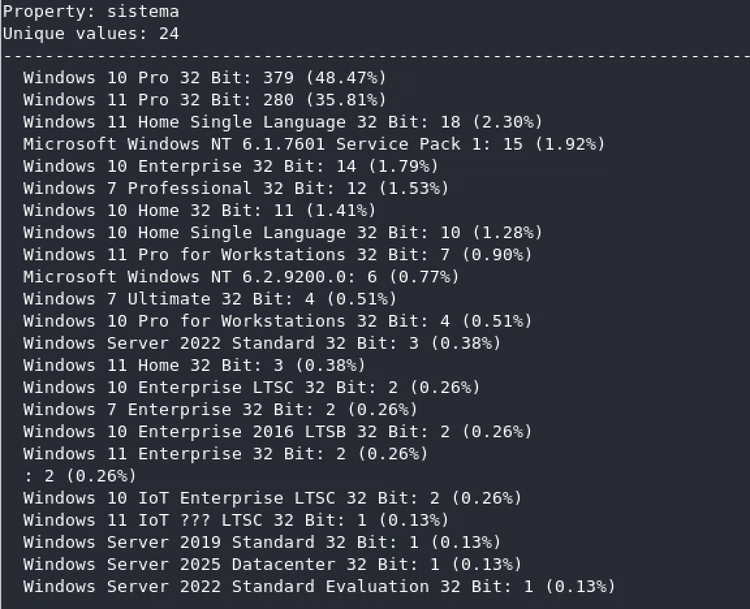
Информации за компромитираните POS-терминали на 782 системи, вклучувајќи:
- Верзии на оперативните системи
- Географски локации (град и држава)
Податоците од серверот откриле дека напаѓачите првенствено ги таргетирале бразилските банки.
Обемот на операцијата
Изложениот сервер открил дека биле заразени над 700 POS-терминали во повеќе од 20 земји, при што Бразил бил најпогоден од кампањата.
Податоците за дистрибуцијата покажале дека напаѓачите главно се фокусирале на малопродажни и услужни бизниси кои користат POS-системи базирани на оперативниот систем Windows.
Бидејќи станува збор за POS-терминали кои активно се користат за обработка на секојдневни трансакции, базата на украдени платежни картички веројатно постојано се зголемувала во текот на кампањата. Секој компромитиран терминал функционирал како постојана точка за собирање податоци, при што ги преземал информациите од картичките при секоја трансакција на клиентите.
Нашите истражувачи ги пријавиле откриените податоци до бразилскиот Тим за одговор при компјутерски инциденти (CTIR) на 8 септември 2026 година. Изложениот сервер бил забележан како недостапен на 31 август 2026 година.
Ризици за имателите на картички и за бизнисите
Најмалку еден милион иматели на платежни картички се изложени на потенцијален финансиски криминал, вклучувајќи неовластени купувања и преземање контрола врз нивните сметки. Степенот на ризик зависи од системите за откривање измами на поединечните банки и од нивните политики за заштита на имателите на картички.
Имателите на картички може да претрпат финансиски загуби, во зависност од политиките за заштита од измами на банката што ја издала картичката, како и од тоа колку брзо ќе бидат откриени и пријавени сомнителните трансакции.
Овој напад покажува како занемарувањето на софтверските ажурирања може да овозможи експлоатација од големи размери во цели индустрии. Безбедносниот пропуст што го искористил напаѓачот бил јавно познат и закрпен уште во декември 2024 година, но стотици POS-терминали останале ранливи речиси две години подоцна.
POS-системите често работат на застарена инфраструктура, со ретки циклуси на ажурирање. Бизнисите може да ги одложуваат безбедносните закрпи поради оперативни причини, потребата од тестирање на компатибилноста или едноставно поради недоволна информираност за достапните безбедносни ажурирања. Сепак, напаѓачите активно ги скенираат мрежите во потрага по вакви незакрпени системи и ги искористуваат нивните ранливости.
Јавната достапност на PoC-кодот (Proof-of-Concept) за експлоатација на ранливоста CVE-2024-49138 дополнително ја намалила техничката бариера за напаѓачите. Во овој случај, напаѓачот адаптирал веќе постоечки код, наместо да развива нови експлоити. Ова покажува дека дури и напаѓачи со умерено техничко знаење можат да ги искористат познатите ранливости кај системите што не се редовно ажурирани.
Извори:
- Cybernews – Over 1 million credit cards stolen in attack spanning 20 countries Cybernews